確認基準:2026年10月27日21:45 JST(公式資料・第12報まで再照合)。顧客関連情報とされるものの公開をGMOが確認した一方、侵害経路・対象範囲は未確定です。
2026年10月、GMOの「お名前.com デスクトップクラウド」が不正アクセスを受け、FX口座などで身に覚えのない取引の被害が報告された。しかし、この事件は金融口座の被害だけで終わるのだろうか。
攻撃者を名乗る者は、クラウド上の仮想Windowsから利用者の自宅PCへアクセスできたと主張している。その説明を調べると、GMO自身の公式FAQに気になる記述が見つかった。コントロールパネルから配布するRDP接続ファイルには、あらかじめファイル共有の設定が含まれているという説明だ。
さらにGMOは、顧客情報の外部持ち出しを確認し、利用者自身の端末のフルスキャンも要請している。ただし、FAQの設定説明や点検要請は、本件でその経路が悪用されたこと、利用者PCが感染・侵害されたことを証明するものではない。
10月27日の続報では、GMOが顧客関連情報とされるものの公開を確認したと公表した。情報公開は、すでに予告だけの段階ではない。一方、公開内容すべての真正性や、利用者PCへの感染・RDP共有の悪用が確認されたという意味ではない。
これらは、どこまでつながっているのか。今回は、攻撃者を名乗る者の声明の保存・転記資料とGMOの公式資料を突き合わせ、確認できる事実と、まだ明らかになっていない被害拡大の可能性を検証する。声明の発信者と侵入の実行犯が同一かどうかも断定しない。
まず、GMOが正式に認めたこと
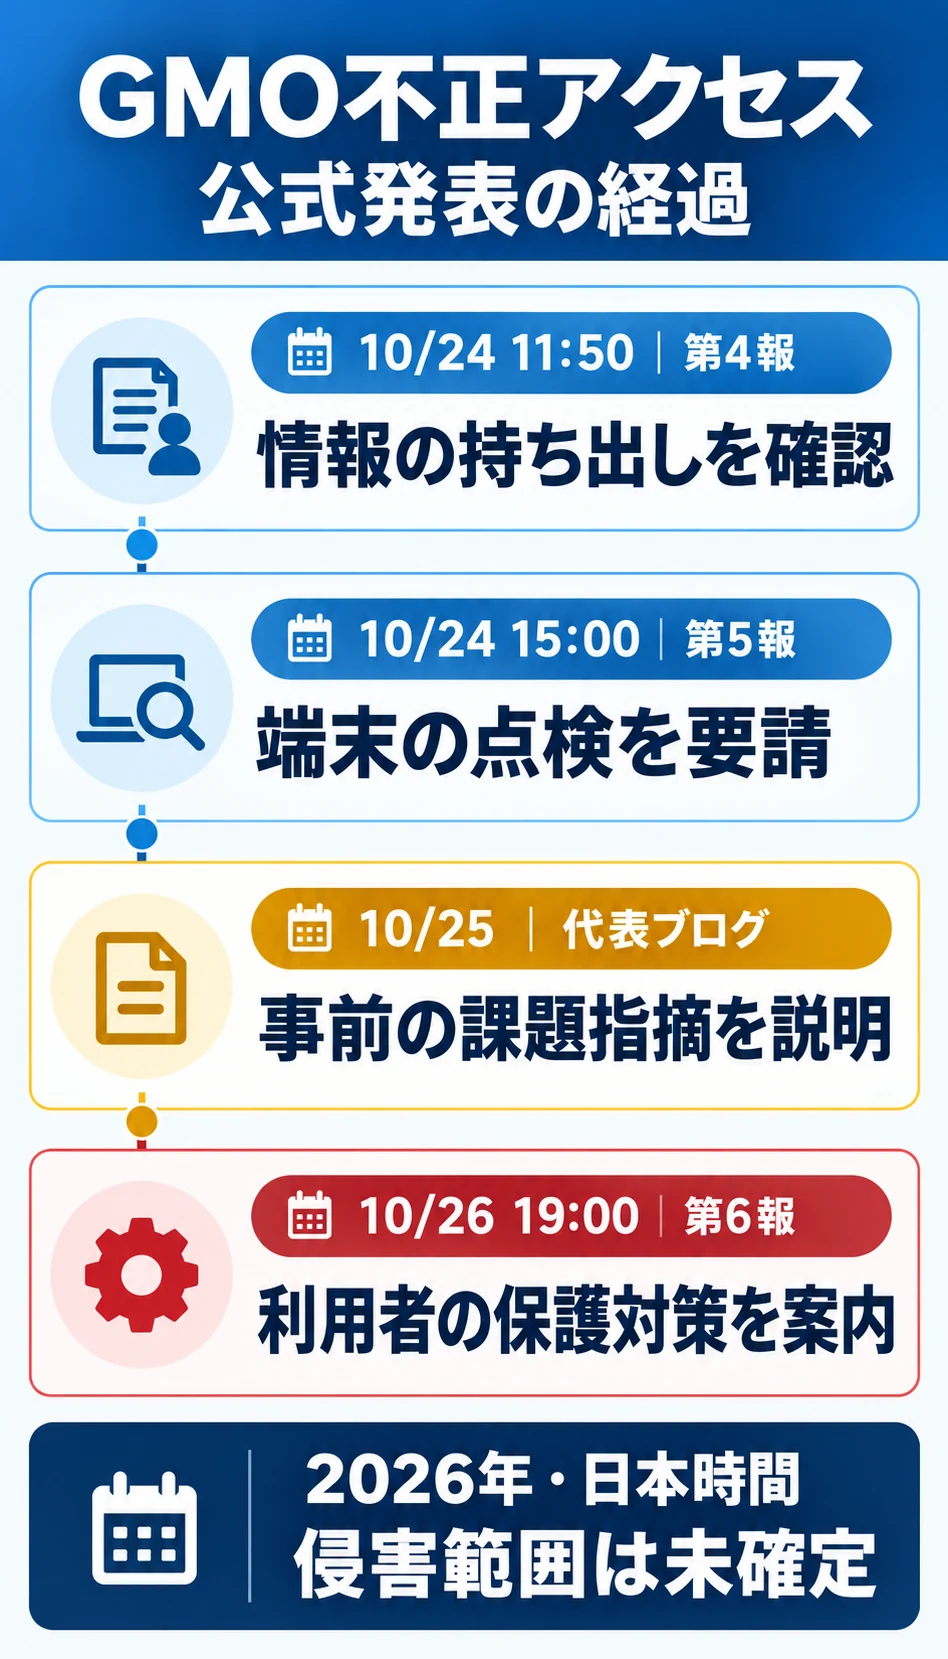
GMOの第4報(10月24日11時50分)は、基盤のセキュリティ上の問題、不正アクセス、顧客情報の持ち出し、身に覚えのない金融取引の報告を明記している。
攻撃者とみられる者から金銭を要求され、拒否すれば①70社超の証券・FX会社等にある顧客口座への不正操作の継続、②サービスに接続した顧客PCに関する情報の公開とランサムウェア攻撃、③システムや運用体制に関する情報の公開を行うとの脅迫を受けた、とも記している。70社の金融機関自体が侵害されたという意味ではない。
同社は従来基盤をそのまま再開せず、別のクラウド基盤上の代替サービスへ移行する方針を示した。不正取引と認定した実現損失を補償し、利用者への一律5,000円の見舞金も公表した。これは第4報時点の方針である。情報公開に関する特別お見舞金は、後述の第12報で別に示された。被害全般への一律補償を意味しない。
続く第5報(10月24日15時)は、利用者にPC・スマートフォンのウイルスフルスキャン、データのバックアップ、安全な別端末からの認証情報変更などを要請した。端末への実際の感染が確認された、という発表ではない。
第7報(10月26日23:10時点)では、預かった利用者端末の解析を進め、マルウェアが実際に設置されているかも含めて調査していると説明した。これは調査の実施に関する公表であり、端末への設置・感染が確認されたという発表ではない。既存の利用者向け対策は第6報へ案内している。
10月27日の続報:情報公開の確認と、端末解析の結果を分ける
以下は各発表の記載時点(日本時間)です。情報や被害が発生した時刻とは区別します。
- 第8報・09:58時点(10:56追記・訂正):第8報は端末解析の継続と民間企業との協力調整を説明。正午の予告に備えたネットワーク断・電源断を依頼した。この予防措置自体は感染の認定ではない。
- 第9報・11:59時点:第9報は、解析を終えた端末ではマルウェアが確認されていないと説明した。対象は解析済み端末に限られ、全利用者の安全や情報持ち出しの不存在を証明しない。同報の同等性能のPC提供方針も、すでにランサムウェア被害を確認したという意味ではない。
- 第10報・13:55時点:第10報は、当社・顧客に関する情報と称するものの公開を12:30に確認したと公表。内容の確認は継続中で、事実と異なるものが含まれるおそれも指摘した。ランサムウェア攻撃は13:55時点で確認していないとした。公開の確認と端末への感染確認は別だ。
- 第11報・14:55時点:第11報は、転載・再投稿・誘導リンクを控えるよう要請。GMOは公開先への訪問者の情報が攻撃者に取得されているとも説明した。これを、すべての訪問端末に感染があるとの説明には読み替えない。
- 第12報・19:10時点:第12報は、顧客に関係すると思われる情報の公開確認を説明し、拡散防止と個別連絡の方針、特別お見舞金、犯罪情報提供への懸賞金を公表した。
第12報の特別お見舞金は、GMOが本人情報の公開を確認した場合の区分別支払いで、「1公開につき上限300万円」と案内されている。全利用者への一律300万円ではなく、従来の5,000円と不正取引損失の補償とも別制度だ。対象・条件は公式発表で確認する。
懸賞金の総額上限は100万米ドル(約1.5億円は参考換算)で、1人当たりの額ではない。10月28日12:00からの受付予定とされ、参照時点では専用窓口・募集要項は準備中だった。個人による侵入調査や犯人との接触、漏えい情報の取得・購入を求める制度ではない。
漏えい情報とされるものを確認しに行かない、転載・再投稿・誘導リンクを共有しない。 本記事も、公開データの取得・転載・個人情報の掲載や、当該情報への導線は設けない。確認は公式発表と、公式窓口からの案内を使う。
攻撃者を名乗るサイトに、何が書かれていたのか
10月26日までに参照した第三者の保存・転記資料には、10月24日付とされる声明が掲載されていた。これはメールの実送信、元サイトとの完全一致、発信者の身元を独立に証明するものではない。第三者の解説・翻訳・AI要約と声明部分を分けて扱う。
第11・12報の二次被害防止の要請を踏まえ、第三者の保存先・攻撃者サイト・アーカイブへのURLは掲載しない。公開された個人情報や配布ファイルを取得して確かめる方法も案内しない。以下は以前の声明参照記録と公式資料の比較であり、漏えいデータを独自に検証した結果ではない。
声明は、全VPSにアクセス可能な管理者権限、Active Directoryによるサーバー管理、サポート時の認証情報露出、RDPファイルによるドライブ共有、個人PCへのファイルアクセスとバックドア設置などを主張する。しかし、全サーバー掌握やPCへのバックドア設置は独立確認されていない。
公式FAQから確認できる設定と、その限界
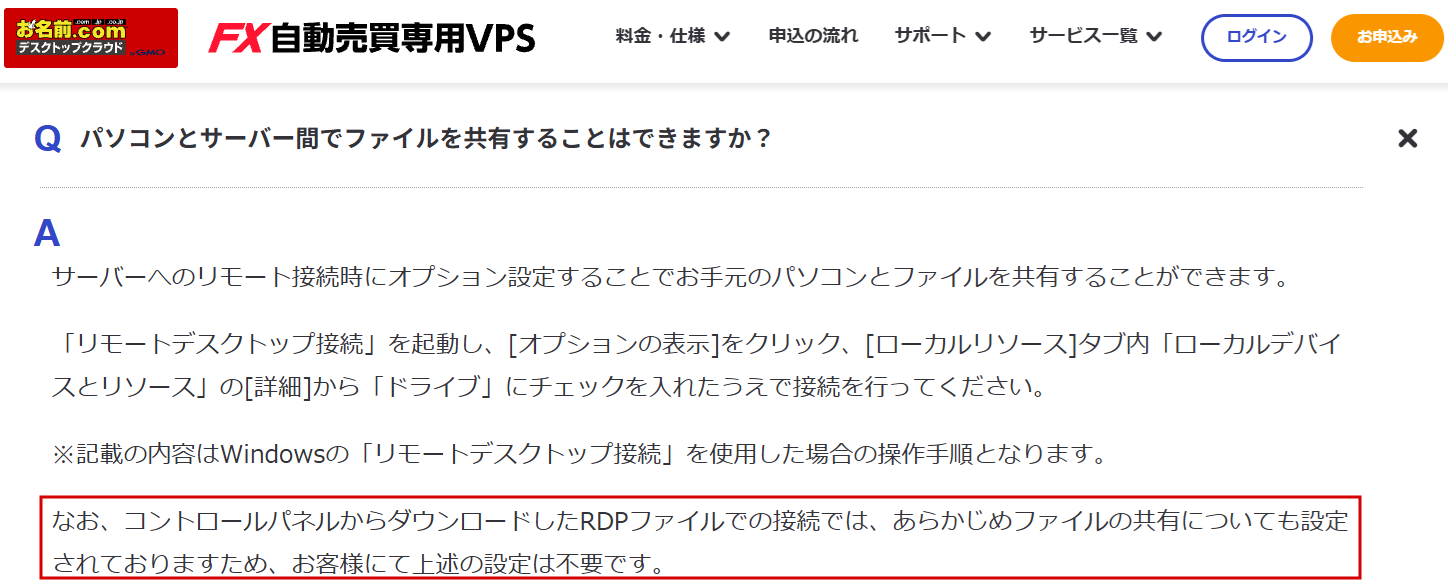
GMO公式「ご活用ガイド」には「パソコンとサーバー間でファイルを共有することはできますか?」というFAQがある。
そこには、通常のリモートデスクトップでは共有をオプション設定できることに加え、コントロールパネルからダウンロードしたRDPファイルにはあらかじめファイル共有についての設定があると説明されている。
これは現在参照できるFAQの説明です。公開・更新日が不明なため、事件当時や2019年当時の配布内容をそのまま証明するものではありません。
ただし、FAQだけでは全ドライブが共有されたことも、事件当時の各利用者の端末で実際に有効だったことも証明できない。配布されたRDPファイルの設定値、Windowsの確認画面やポリシー、接続状態を検証する必要がある。
RDPのドライブリダイレクトが有効な場合、接続先の仮想Windowsから、接続中の手元PCの共有ドライブにアクセスできる。クラウド側が侵害されていれば、FX取引とは無関係のファイルにも被害が波及し得る。それでも、ドライブ共有だけでPC全体の遠隔支配や常駐マルウェア設置が自動的に成立するわけではない。
FAQの重要な記載(原文抜粋):
あらかじめファイルの共有についても設定されております
これは設定に関する説明であり、本件での悪用や利用者PCの侵害が確認されたという意味ではありません。下の実物画面と公式出典で文脈を確認できます。
FAQの実際の画面を原寸で拡大する
出典:GMO公式ご活用ガイド|余白の切取り・赤枠強調。文章の改変・AI再生成なし。
図解:クラウドから手元のドライブが見える条件
- 利用者PC → クラウドVPS利用者がRDP接続を開始。PCが接続元、仮想Windowsが接続先です。
- 利用者PCの選択ドライブ → RDPセッションクライアントとサーバーの設定・ポリシーが許可すると、ローカルドライブが接続先に転送表示されます。
- クラウドVPS → 共有されたファイルそのセッションにアクセスできる攻撃者がいる場合、許可された範囲で読み書きされるおそれがあります。
- ここは未確認本件で実際にどのドライブが共有され、何が読み書きされたか。PCでのコード実行・常駐化には追加の条件と証拠が必要です。
図は一般的な仕組みの説明です。本件の侵入経路を再現した図ではありません。通常のRDP接続の向きと、共有ファイルへのアクセスの向きは異なります。接続の終了後もこの共有経路が使い続けられるとは限りません。一方、すでに持ち出された情報や別途設置されたプログラムの影響が接続終了で消えるわけではありません。
技術資料:Microsoftのドライブリダイレクト仕様。対応クライアント、共有対象、ポリシーに依存する機能で、Azureの既定値をGMOの実設定へ当てはめません。
Active Directoryの採用それ自体は侵害の証拠ではありません。全VPSへの横移動には、権限、認証情報の取得方法、ネットワーク分離などの検証が必要です。金融取引にも取引権限・既存セッション・各社の認証条件が関わり、ドライブ共有だけで不正注文が成立すると説明することはできません。
攻撃者の主張とGMO公式発表を照らしてみる
公式資料の記載があることと、攻撃者の手口が立証されたことを混同しないため、次の区分で読む。出典番号は末尾に対応する。
- GMOが発生を確認:GMOが不正アクセスや情報持ち出しの存在を確認したと公表。全件の侵害や範囲まで確認したという意味ではない。
- GMOが被害報告を受領:利用者からの報告を受けたことを公表。全申告の原因・金額を認定済みという意味ではない。
- GMO公式FAQに記載:設定に関する説明が公式FAQにある。本件当時の個別設定や悪用を証明しない。
- 攻撃者の主張のみ:声明で主張されているが、確認した公式資料による具体的な裏付けがない。発信者の同一性や声明自体の真偽も別に検証する必要がある。
| 論点 | 攻撃者を名乗る者の主張・予告(1・6・12) | 公式資料の記載 | 確認区分と限界 |
|---|---|---|---|
| セキュリティ上の問題 | 管理権限や設定に欠陥 | 問題・不正アクセスの存在を確認(1) | GMOが発生を確認:具体的な構成・手口は未確認 |
| 共通管理者アカウント | 全VPSを管理可能 | 確認した公式資料に具体的構成なし | 攻撃者の主張のみ:全VPSの管理権限に独立裏付けなし |
| Active Directory | サーバー間で横移動可能 | 確認した公式資料に構成の説明なし | 攻撃者の主張のみ:AD採用だけでは横移動を証明不可 |
| RDPドライブ共有 | 配布ファイルで有効 | FAQに事前設定の説明(4) | GMO公式FAQに記載:事件時設定・悪用は未確認 |
| 顧客情報の持ち出し | 多数の情報を取得 | 外部持ち出しを確認(1) | GMOが発生を確認:持ち出しの対象・範囲は未確定 |
| 顧客関連情報の公開 | 取得情報の公開を予告 | 12:30に公開を確認、第12報でも説明(12・14) | GMOが発生を確認:公開の存在。全内容の真正性・対象範囲・取得経路は未確定 |
| 利用者PCの感染 | バックドアを設置 | 解析済み端末ではマルウェア未確認(11)。ランサムウェア攻撃は13:55時点で未確認(12) | 攻撃者の主張のみ:PCへの設置の裏付けなし。全端末の感染・安全を確認したものではない |
| 金融口座への攻撃 | 巨額の残高毀損を主張 | 身に覚えのない取引の報告を受領(1) | GMOが被害報告を受領:原因認定・損失総額とは区別 |
とりわけ注意したいのは数字だ。GMOが公表した26,739件は「影響する可能性があるサーバー」の数であり、全件侵害を確認した件数ではない。攻撃者が主張する「数十億円の破壊」も、GMOが確認した損失総額とは言えない。攻撃者が掲げる額や件数を、確認済みの被害総額として集計しません。
社内の警告はなぜ事故防止につながらなかったのか
熊谷正寿代表の公式ブログは、社内ホワイトハッカーが改善すべき課題を事前に現場へ指摘し、現場も対策を進めていたと説明している。そのうえで、サービスの可用性への影響や他の対処事項との優先順位を考慮して慎重に進めた結果、対応の深さと速さが十分ではなかったと振り返っている。
つまり、事前指摘の存在と是正対応の不足は代表自身の説明に基づいて整理できる。ただし、指摘事項の内容・指摘日・是正期限・進捗を独立に確認できたわけではない。その指摘がRDPドライブ共有や共通管理者アカウントに関するものだったとは断定できない。 声明の具体的な主張を、この説明だけで裏付けたことにはしない。
ここで問いたいのは、「高度な攻撃が来るかどうか」だけではなく、見つかったリスクを誰が評価し、いつまでに解消する仕組みだったのかということだ。政府への能動的サイバー防御の要請は、この企業内部の問いと分けて考える必要がある。
影響を受けた利用者が、まず確認すべきこと
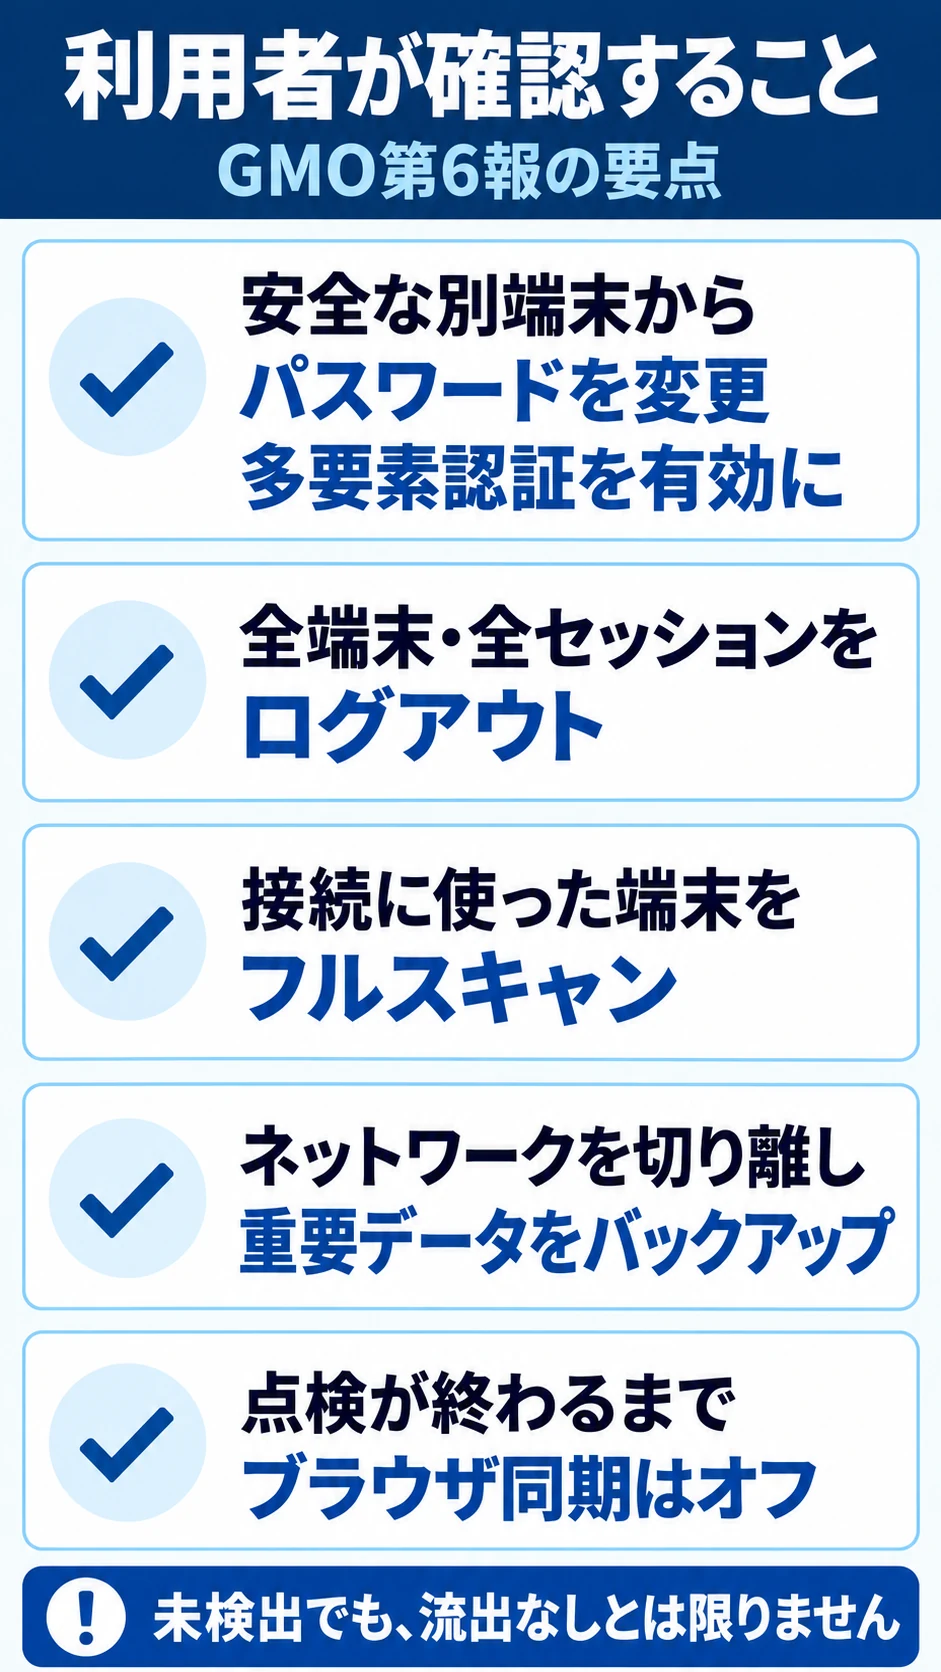
最新の注意事項・支援方針は第12報を確認する。漏えい情報とされるものへアクセスせず、拡散しない。不審な連絡のリンクや添付を開かず、公式窓口で確かめる。すでに当該サイトへアクセスした人には、GMOがフルスキャンを求めている。
端末の保護では、第10報にもネットワーク断・電源断・接続コードを抜く依頼がある。第8・9報だけの「正午まで」の予防案内として片付けず、参照した第11・12報にも解除や再接続許可の記載は見当たらないことに注意する。正午を過ぎたことや未検出だけを理由に、安全・再接続可能と判断しない。 現在の個別対応は公式窓口に確認する。
対策の詳細は第10報から案内される第6報も参照する。接続端末のフルスキャン、ネットワークを切り離した重要データのバックアップ、安全な別端末からの全セッション切断・認証情報変更・多要素認証、点検完了までのブラウザ同期停止などの条件を確認する。
第5報が説明するように、パスワード変更だけでは既存セッションが残る場合があります。メール・SMS内のリンクから操作せず、公式サイトや取引先窓口を使ってください。スキャンで何も検出されなくても、情報持ち出しがなかった証明にはなりません。
直接の利用者でない人も、RDPで不要なローカルドライブの共有を許可していないか、クラウド上の取引ツールに認証情報を保存していないかを点検するきっかけにできる。
どこまで影響したかを、引き続き確かめる
現時点で、全VPSの掌握や全利用者PCへの侵入を事実とする根拠はない。攻撃者の言葉には脅迫を成功させるための誇張もあり得る。
一方、GMOは顧客情報の持ち出しに加え、顧客関連情報とされるものの公開確認を公表し、利用者PCの点検と予防措置を求めている。情報公開の確認があっても、全内容の真正性・RDP共有の悪用・全端末への感染まで立証されたわけではない。そして、GMO自身の現在参照できるFAQには、クラウドと手元PCのファイル共有が簡便になるよう設計された説明が残っている。
「FX口座が不正に操作された」だけで終わらせず、「クラウドと自分のPCの境界は守られていたのか」と問うこと。 それが、今回の事件を照らしてみる意味だと思う。
出典と参照日時
今回の続報照合:2026年10月27日21:42〜21:45 JST。GMO公式ニュース一覧とインフラサービス欄から第8〜12報の本文全体を取得し、記載時点・訂正・要請・補償方針を照合した。第8報は10:56の追記・訂正、第9報は掲載時刻訂正後の11:59表記を採用。各報の本文記載時点、発生・確認時刻、今回の参照時刻は区別する。
初稿の第4〜7報・FAQ等は10月26日〜27日朝の参照記録に基づく。「第7報より新しい発表は見つからなかった」という以前の取得結果は今回の続報で更新し、現状の説明には用いない。資料は更新され得るため公開直前に再照合する。
-
GMO第4報:2026年10月24日11:50時点。冒頭、補償、第4節の脅迫に関する説明を参照。
-
GMO第5報:2026年10月24日15:00時点。端末点検は予防的対応と明記。検索結果と取得本文で見出し差があり、取得本文を採用。
-
GMO第6報:取得本文の2026年10月26日19:00表記を既存画像では採用。第12報の経緯欄の21:00とは相違があり、初回掲載時刻は断定しない。対策は第10報からも参照される。
-
GMO活用ガイドFAQ:ファイル共有の質問を参照。掲載・更新日、過去版は未確認。
-
熊谷代表ブログ:2026年10月25日付、26日追記あり。事前の課題指摘の説明と影響対象数を参照。発信元はGMO公式案内でも照合。
-
第三者の声明保存・転記資料:10月26日に参照した、24日付とされる声明部分の記録。原資料との完全一致・メールの送受信・発信者同一性は未確認。漏えい情報への誘導を避け、保存先URLの掲載は見送る。
-
Microsoftのドライブリダイレクト仕様:一般機能の条件を参照。GMO環境の設定証拠ではありません。
-
GMO第7報:2026年10月26日23:10時点。利用者端末を預かり、マルウェア設置有無を含めて解析中と公表。公式一覧のリンクから本文を取得。
-
GMO第8報:10月27日09:58時点、10:56追記・訂正。解析継続・協力調整・予防的遮断の案内。
-
GMO第9報:10月27日11:59時点(時刻訂正後)。解析済み端末での未確認という限定と、PC提供方針を確認。
-
GMO第10報:10月27日13:55時点。12:30の情報公開確認、内容調査、同時点のランサムウェア未確認、遮断要請を確認。
-
GMO第11報:10月27日14:55時点。拡散・誘導防止、訪問者情報の取得に関するGMOの説明を確認。
-
GMO第12報:10月27日19:10時点。顧客関連情報の公開確認、特別お見舞金・懸賞金の方針と条件、二次被害防止のお願いを確認。
過去のWayback候補2件は取得できず、内容・元資料との一致は未確認のままです。二次被害を防ぐため、攻撃者サイト・アーカイブ・第三者保存先の具体的なURLや流出資料の検索手順は掲載しません。